Failles critiques PHP : ce que les utilisateurs d’incwo doivent savoir
 Équipe incwo 3 min de lecture
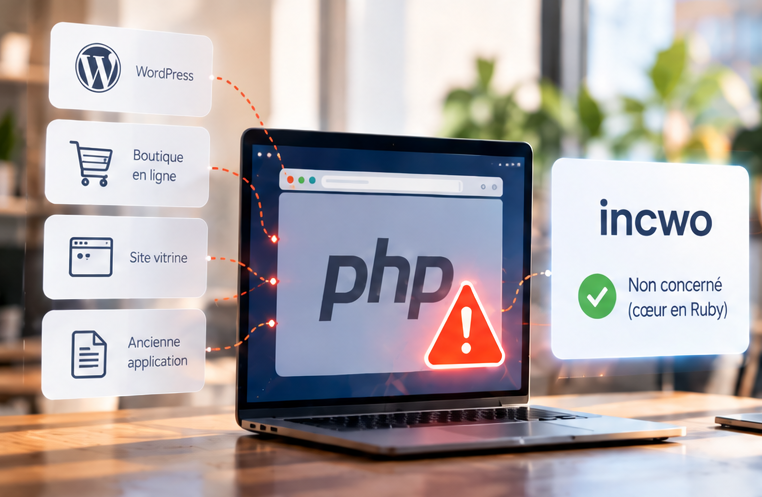
Depuis le 21 octobre, deux failles critiques dans PHP mobilisent les hébergeurs et les équipes techniques. Elles peuvent, dans certaines conditions, permettre à un attaquant d’exécuter du code sur un serveur sans s’authentifier. Des correctifs sont disponibles et les autorités européennes recommandent de les appliquer immédiatement. Voir l’alerte de l’ENISA.
Pour une entreprise qui utilise plusieurs services en ligne, la première question est assez simple : lesquels sont concernés ?
Voici quelques repères pour faire le point, en commençant par incwo.
Et incwo dans tout ça ?
Le cœur applicatif de l’ERP incwo est développé en Ruby. Ces deux vulnérabilités du moteur PHP ne le concernent donc pas directement.
Mais votre entreprise utilise probablement d’autres outils : un site vitrine, un blog, une boutique en ligne, un espace de téléchargement ou une ancienne application métier. Certains peuvent fonctionner avec PHP, même si vous ne vous êtes jamais posé la question.
Une boutique qui transmet ses commandes à incwo conserve par exemple son propre hébergement et ses composants techniques. Il faut donc vérifier sa situation auprès de son prestataire, indépendamment de celle de l’ERP.
C’est souvent dans ces services annexes que l’on retrouve un hébergement oublié, un ancien site toujours accessible ou une maintenance dont personne ne sait vraiment qui s’occupe.
Un site qui fonctionne peut quand même avoir besoin du correctif
Les deux failles portent les références CVE-2026-109618 et CVE-2026-109619. Elles concernent des mécanismes internes de PHP, notamment la gestion de la mémoire et de l’état conservé entre les requêtes. Leur exploitation dépend de l’environnement ; certaines configurations permettent une attaque avant même l’exécution du code de l’application. Les détails figurent dans l’avis officiel PHP.
Pour le responsable d’entreprise, cela signifie qu’un site peut afficher ses pages, recevoir des commandes et sembler parfaitement normal tout en ayant besoin d’une mise à jour de sécurité.
WordPress a d’ailleurs publié une alerte : le correctif doit être appliqué à PHP sur l’hébergement. Mettre uniquement WordPress, ses extensions ou son thème à jour ne traite pas ces deux vulnérabilités. Lire l’annonce de WordPress.
Les versions corrigées publiées le 21 octobre sont PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12, chacune pour sa branche. Sur certains hébergements, le fournisseur peut avoir intégré le correctif à ses propres paquets sans reprendre exactement ces numéros : sa confirmation reste donc importante. Voir les instructions de mise à jour PHP.
Le message à envoyer à votre prestataire
Vous n’avez pas besoin de connaître l’architecture complète de votre site pour demander une vérification. Un message comme celui-ci suffit à lancer le travail :
Bonjour, pouvez-vous vérifier si notre site ou notre boutique utilise PHP et nous confirmer que les correctifs des vulnérabilités CVE-2026-109618 et CVE-2026-109619 ont été appliqués à l’environnement qui le fait fonctionner ? Si une intervention reste nécessaire, merci de nous préciser les mesures prises en attendant et le délai prévu.
Pensez à mentionner les autres sites et sous-domaines encore accessibles, pas seulement votre site principal.
Si le correctif ne peut pas être appliqué rapidement, votre prestataire doit examiner les mesures de protection adaptées. L’ENISA recommande notamment d’envisager l’isolement des applications exposées en attendant leur correction. Les protections temporaires ne remplacent pas la mise à jour. Recommandations européennes.
Après l’intervention sur une boutique reliée à incwo, prévoyez aussi une vérification de son fonctionnement : passage d’une commande, paiement et transmission des informations vers l’ERP.
L’IA participe aussi à la recherche de failles
Nous parlons beaucoup des usages de l’IA dans l’entreprise sur ce blog. Cette actualité en montre un autre : la recherche en sécurité.
La PHP Foundation explique que des outils d’IA ont participé aux travaux d’analyse et de validation. Elle précise aussi que les premiers signes de l’un des problèmes remontaient à 2024 et que les correctifs ont demandé un travail humain important. L’histoire est donc plus collective que le raccourci « une IA a découvert une faille ». Le récit de la PHP Foundation détaille ce travail.
Pour les utilisateurs d’incwo, l’action utile aujourd’hui reste très concrète : faire confirmer la mise à jour des sites et applications PHP utilisés autour de l’ERP. C’est aussi une bonne occasion de noter, pour chaque service, qui assure l’hébergement et qui prend en charge les mises à jour. Le prochain avis de sécurité sera beaucoup plus facile à traiter.